Domain rzpn.de kaufen?
Wir ziehen mit dem Projekt
rzpn.de um.
Sind Sie am Kauf der Domain
rzpn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rzpn.de kaufen?
Wie kann die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit verbessert werden?
Die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit kann durch den Einsatz von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen verbessert werden. Durch die Analyse großer Datenmengen können potenzielle Bedrohungen frühzeitig erkannt und präventive Maßnahmen ergriffen werden. Zudem ist eine enge Zusammenarbeit zwischen verschiedenen Sicherheitsbehörden und -organisationen entscheidend, um Informationen über potenzielle Bedrohungen auszutauschen und gemeinsame Abwehrstrategien zu entwickeln. Darüber hinaus ist eine kontinuierliche Schulung und Sensibilisierung der Mitarbeiter in Bezug auf Sicherheitsrisiken und -verfahren unerlässlich, um die Bedrohungserkennung zu **
Wie können Technologien zur Bedrohungserkennung dazu beitragen, die Sicherheit in öffentlichen Räumen zu verbessern?
Technologien zur Bedrohungserkennung wie Überwachungskameras und Metalldetektoren können verdächtiges Verhalten oder Gegenstände frühzeitig erkennen. Dadurch können Sicherheitskräfte rechtzeitig eingreifen und potenzielle Gefahren abwenden. Die präventive Wirkung solcher Technologien kann dazu beitragen, das Sicherheitsgefühl der Menschen in öffentlichen Räumen zu stärken. **
Ähnliche Suchbegriffe für Bedrohungserkennung
Top-Angebote
Produkte zum Begriff Bedrohungserkennung:
-
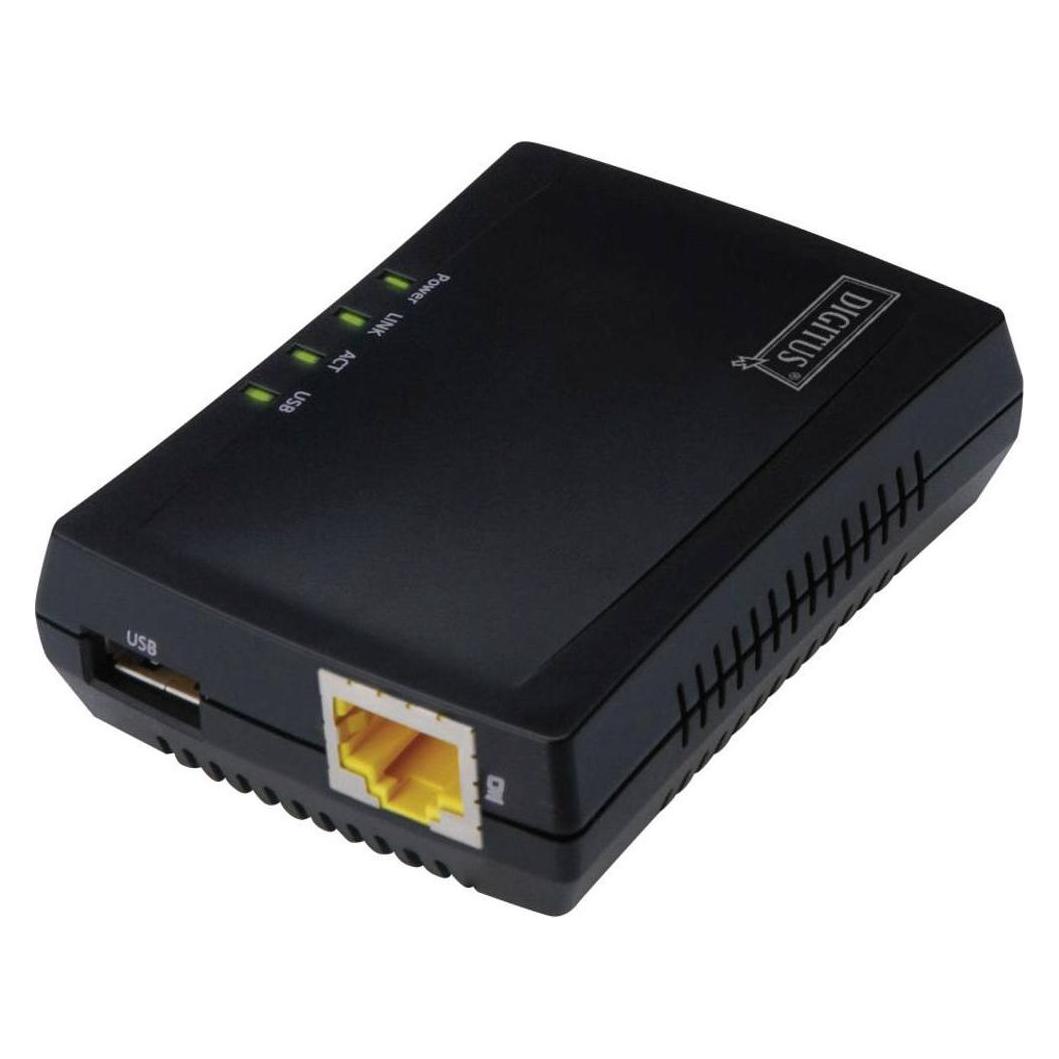
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hofmann, Andreas: Private Cloud und Home Server mit Synology NASPrivate Cloud und Home Server mit Synology NAS , Das umfassende Praxis-Handbuch.Von den ersten Schritten bis zum fortgeschrittenen Einsatz: Datenverwaltung, Multimedia und Sicherheit , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20221026, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Hofmann, Andreas, Edition: REV, Auflage: 22003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 607, Keyword: backup buch; yc; dsm; fernzugriff; heimnetzwerk; heimhome cloud; mediacenter; mediamitp; network attached storage; netzwerk; netzwerkspeicher; server; synology backup; synology cloud; synology drive; synology netcloud; synology video station; synology. festplatte, Fachschema: Cloud Computing~Netzwerk (elektronisch), Fachkategorie: Cloud Computing~Netzwerkmanagement, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerk-Hardware, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 238, Breite: 169, Höhe: 34, Gewicht: 1020, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2808770, Vorgänger EAN: 9783747504765 9783747501498, eBook EAN: 9783747506080 9783747506097, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 237572519,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können moderne Technologien zur Bedrohungserkennung in der Sicherheitsbranche eingesetzt werden?
Moderne Technologien wie Überwachungskameras, Sensoren und Algorithmen können zur Erkennung verdächtiger Aktivitäten eingesetzt werden. Durch den Einsatz von Gesichtserkennung und biometrischen Scans können potenzielle Bedrohungen frühzeitig identifiziert werden. Zudem ermöglichen Drohnen und Roboter den Einsatz in gefährlichen Umgebungen ohne Risiko für menschliche Sicherheitskräfte. **
-
Wie kann die Bedrohungserkennung in öffentlichen Gebäuden und Einrichtungen verbessert werden, um die Sicherheit der Menschen zu gewährleisten?
Die Bedrohungserkennung kann durch den Einsatz moderner Überwachungstechnologien wie Kameras und Sensoren verbessert werden. Regelmäßige Schulungen für das Sicherheitspersonal sind ebenfalls wichtig, um verdächtiges Verhalten frühzeitig zu erkennen. Eine enge Zusammenarbeit mit Behörden und Einsatzkräften kann die Reaktionszeit im Ernstfall verkürzen und die Sicherheit der Menschen gewährleisten. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Darüber hinaus sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Schließlich ist es wichtig, dass Unternehmen ein Incident Response Team einrichten, das im Falle eines Cyberangriffs schnell reagieren und angemessene Gegenmaßnahmen ergreifen kann. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten ein wichtiger Bestandteil eines umfassenden Bedrohungserkennungssystems. **

Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Nutzung von Verhaltensanalysen wichtig, um verdächtige Aktivitäten zu identifizieren und darauf zu reagieren. **
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um potenzielle Schwachstellen im Netzwerk zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit und die Implementierung von Richtlinien zur sicheren Nutzung von Unternehmensressourcen können ebenfalls dazu beitragen, die Bedrohungserkennung zu verbessern. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten entscheidend, um verdächtige Aktivitäten frühzeitig zu erkennen und darauf zu reagieren. **
Top-Angebote
Produkte zum Begriff Bedrohungserkennung:
-
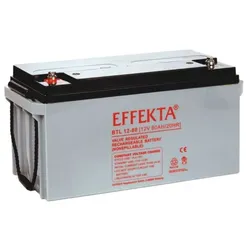
Effekta BTL 12-80 AGM Akku 12V 80Ah – passend für USV, Rechenzentrum, Server & TelekomEffekta BTL 12-80 AGM Akku 12V 80Ah – passend für USV, Rechenzentrum, Server & Telekom Der Effekta BTL 12-80 ist ein langlebig ausgelegter AGM-Bleiakku mit 12 V, 80 Ah und 960 Wh . Die BTL-Serie ist auf zuverlässige Standby-, Puffer- und Notstromversorgung ausgerichtet. Diese Ausführung passt besonders für usv- und notstromanlagen, sofern Gehäuseformat, M6-Schraubanschluss und Ladetechnik übereinstimmen. Passend für diese Anwendungen Die Kombination aus hoher Energiereserve, wartungsfreier VRLA-Technologie und robuster Anschlussausführung ist besonders für folgende professionelle Einsatzfelder geeignet: USV- und Notstromanlagen Rechenzentrum, Server und Telekommunikation Sicherheits- und Brandmeldesysteme Industrie- und Pufferstromversorgung Kompatible Akkus und mögliche Ersatztypen Je nach Geräteausführung kann dieser Akku als Ersatz oder Alternative zu folgenden Batterietypen geeignet sein: Multipower MP80-12 Q-Batteries 12LS-80 vergleichbare 12-V-/80-Ah-AGM-Akkus mit 350 × 167 × 183 mm und M6 Wichtig: Bei großen AGM-Akkus können trotz gleicher Kapazität erhebliche Unterschiede bei Gehäuselänge, Gesamthöhe, Anschlussposition und Gewinde bestehen. Für einen sicheren Austausch müssen alle Einbaumerkmale exakt verglichen werden. Technische Daten Hersteller: Effekta Modell: BTL 12-80 Produktart: AGM-Bleiakku / VRLA-Akku Technologie: AGM / Blei-Vlies / VRLA Nennspannung: 12 V Nennkapazität: 80 Ah Energieinhalt: 960 Wh Abmessungen L × B × H: 350 × 167 × 183 mm Gesamthöhe Anschluss: M6-Schraubanschluss Gewicht: ca. 24 kg Lieferumfang: 1x Effekta BTL 12-80 AGM-Akku 12V 80 Ah BTL-Langzeitserie für stationäre Energieversorgung Die BTL-Serie ist für professionelle Standby-Anwendungen mit erhöhtem Anspruch an Zuverlässigkeit und Gebrauchsdauer konzipiert. Die tatsächliche Lebensdauer hängt von Temperatur, Ladespannung, Entladetiefe und Wartungsbedingungen der Anlage ab. Wartungsfreie AGM-Technologie Der Elektrolyt ist in einem Glasfaservlies gebunden. Dadurch ist der Akku verschlossen, ventilreguliert und im normalen Betrieb wartungsfrei hinsichtlich des Nachfüllens von Wasser. Die robuste VRLA-Bauweise unterstützt eine zuverlässige Stromversorgung in der jeweils vorgesehenen Standby- oder Zyklenanwendung. Passform vor der Bestellung sicher prüfen Vergleichen Sie vor dem Kauf unbedingt Spannung, Kapazität, Maße, Anschluss, Polung, Halterung und Ladetechnik mit dem vorhandenen Akku. Die Geräte- oder Referenzbezeichnung allein reicht nicht aus, weil Hersteller innerhalb einer Baureihe unterschiedliche Batterieausführungen verwenden können. Lieferumfang 1x Effekta BTL 12-80 AGM-Akku 12V 80 Ah179,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit verbessert werden?
Die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit kann durch den Einsatz von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen verbessert werden. Durch die Analyse großer Datenmengen können potenzielle Bedrohungen frühzeitig erkannt und präventive Maßnahmen ergriffen werden. Zudem ist eine enge Zusammenarbeit zwischen verschiedenen Sicherheitsbehörden und -organisationen entscheidend, um Informationen über potenzielle Bedrohungen auszutauschen und gemeinsame Abwehrstrategien zu entwickeln. Darüber hinaus ist eine kontinuierliche Schulung und Sensibilisierung der Mitarbeiter in Bezug auf Sicherheitsrisiken und -verfahren unerlässlich, um die Bedrohungserkennung zu **
-
Wie können Technologien zur Bedrohungserkennung dazu beitragen, die Sicherheit in öffentlichen Räumen zu verbessern?
Technologien zur Bedrohungserkennung wie Überwachungskameras und Metalldetektoren können verdächtiges Verhalten oder Gegenstände frühzeitig erkennen. Dadurch können Sicherheitskräfte rechtzeitig eingreifen und potenzielle Gefahren abwenden. Die präventive Wirkung solcher Technologien kann dazu beitragen, das Sicherheitsgefühl der Menschen in öffentlichen Räumen zu stärken. **
-
Wie können moderne Technologien zur Bedrohungserkennung in der Sicherheitsbranche eingesetzt werden?
Moderne Technologien wie Überwachungskameras, Sensoren und Algorithmen können zur Erkennung verdächtiger Aktivitäten eingesetzt werden. Durch den Einsatz von Gesichtserkennung und biometrischen Scans können potenzielle Bedrohungen frühzeitig identifiziert werden. Zudem ermöglichen Drohnen und Roboter den Einsatz in gefährlichen Umgebungen ohne Risiko für menschliche Sicherheitskräfte. **
-
Wie kann die Bedrohungserkennung in öffentlichen Gebäuden und Einrichtungen verbessert werden, um die Sicherheit der Menschen zu gewährleisten?
Die Bedrohungserkennung kann durch den Einsatz moderner Überwachungstechnologien wie Kameras und Sensoren verbessert werden. Regelmäßige Schulungen für das Sicherheitspersonal sind ebenfalls wichtig, um verdächtiges Verhalten frühzeitig zu erkennen. Eine enge Zusammenarbeit mit Behörden und Einsatzkräften kann die Reaktionszeit im Ernstfall verkürzen und die Sicherheit der Menschen gewährleisten. **
Ähnliche Suchbegriffe für Bedrohungserkennung
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hofmann, Andreas: Private Cloud und Home Server mit Synology NASPrivate Cloud und Home Server mit Synology NAS , Das umfassende Praxis-Handbuch.Von den ersten Schritten bis zum fortgeschrittenen Einsatz: Datenverwaltung, Multimedia und Sicherheit , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20221026, Produktform: Kartoniert, Titel der Reihe: mitp Professional##, Autoren: Hofmann, Andreas, Edition: REV, Auflage: 22003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 607, Keyword: backup buch; yc; dsm; fernzugriff; heimnetzwerk; heimhome cloud; mediacenter; mediamitp; network attached storage; netzwerk; netzwerkspeicher; server; synology backup; synology cloud; synology drive; synology netcloud; synology video station; synology. festplatte, Fachschema: Cloud Computing~Netzwerk (elektronisch), Fachkategorie: Cloud Computing~Netzwerkmanagement, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerk-Hardware, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MITP Verlags GmbH, Verlag: MITP Verlags GmbH, Verlag: mitp Verlags GmbH & Co.KG, Länge: 238, Breite: 169, Höhe: 34, Gewicht: 1020, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2808770, Vorgänger EAN: 9783747504765 9783747501498, eBook EAN: 9783747506080 9783747506097, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 237572519,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.112,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.126,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Darüber hinaus sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Schließlich ist es wichtig, dass Unternehmen ein Incident Response Team einrichten, das im Falle eines Cyberangriffs schnell reagieren und angemessene Gegenmaßnahmen ergreifen kann. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten ein wichtiger Bestandteil eines umfassenden Bedrohungserkennungssystems. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Nutzung von Verhaltensanalysen wichtig, um verdächtige Aktivitäten zu identifizieren und darauf zu reagieren. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um potenzielle Schwachstellen im Netzwerk zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit und die Implementierung von Richtlinien zur sicheren Nutzung von Unternehmensressourcen können ebenfalls dazu beitragen, die Bedrohungserkennung zu verbessern. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten entscheidend, um verdächtige Aktivitäten frühzeitig zu erkennen und darauf zu reagieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.